La Comisión Europea confirma su primer ciberataque con IA
La Comisión Europea confirmó su primer ciberataque con IA, un incidente que lleva casi un mes bajo investigación. Es la primera vez que el bloque de 27 países reporta un ataque en el que los atacantes usaron una herramienta de inteligencia artificial, según la información difundida por la institución. Ciberataque con IA: qué sistemas cayeron […]

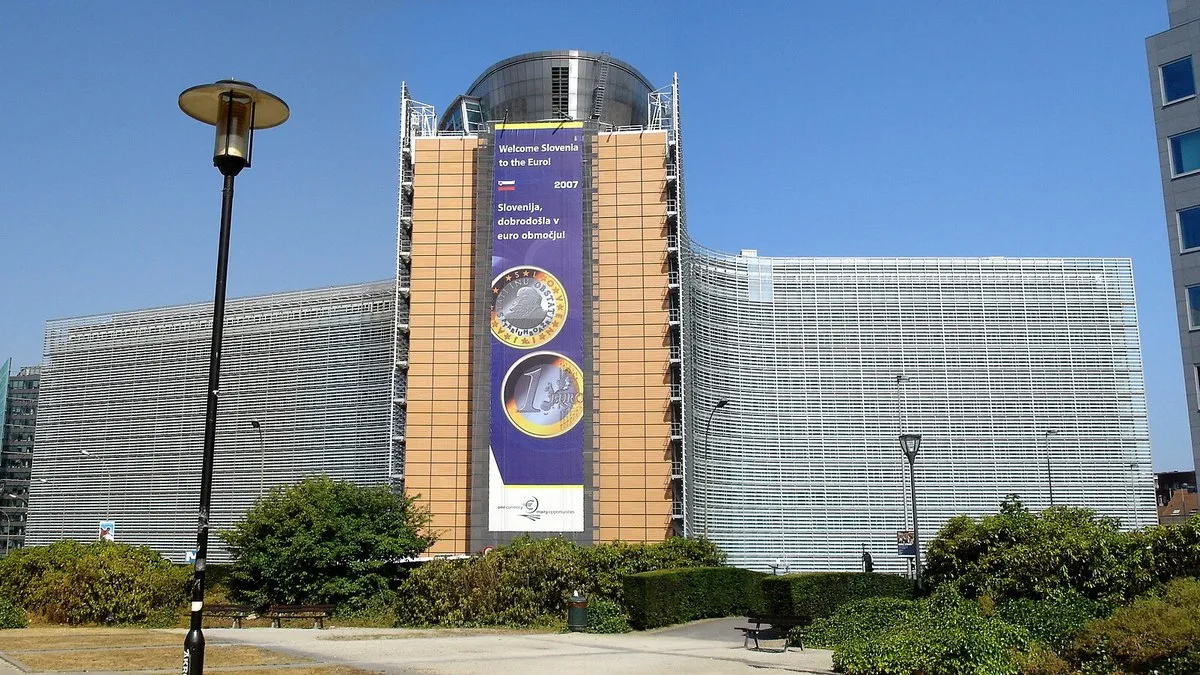
La Comisión Europea confirmó su primer ciberataque con IA, un incidente que lleva casi un mes bajo investigación. Es la primera vez que el bloque de 27 países reporta un ataque en el que los atacantes usaron una herramienta de inteligencia artificial, según la información difundida por la institución.
Ciberataque con IA: qué sistemas cayeron
Algunas herramientas digitales de la Comisión siguen fuera de servicio. El portavoz Thomas Regnier resumió la respuesta oficial: la institución tomó las medidas necesarias ante una campaña cibernética detectada. No se ha dicho quién está detrás ni qué herramienta de IA se usó, y los investigadores tratan de establecer si los datos personales de los funcionarios fueron comprometidos.
De momento no hay evidencia de una filtración masiva de datos del personal. El ataque pegó en sistemas muy concretos del día a día: la plataforma de recursos humanos Sysper, que gestiona nómina, vacaciones y registro de horas, y el sistema de reembolsos médicos MyPMO estuvieron caídos más de diez días. Los servicios de traducción también se vieron afectados.
Los salarios llegaron con normalidad, pero hubo funcionarios que no podían radicar sus planillas ni pedir permisos. La crisis llegó a la cúpula: la Comisión convocó una reunión urgente de su máximo órgano interno de gestión de crisis y la comisaria de Tecnología, Henna Virkkunen, informó al Colegio de Comisarios sobre la respuesta inmediata.
Las herramientas detrás del ataque
Como precaución, varias aplicaciones se desconectaron temporalmente; el acceso a la mayoría ya fue restablecido, aunque Sysper volvió a fallar brevemente. El equipo de ciberseguridad de las instituciones de la Unión Europea detectó que actores internacionales usaron ARTEX, una herramienta de código abierto de pruebas de penetración impulsada por modelos de lenguaje.
El caso marca un umbral: la inteligencia artificial deja de ser solo un riesgo teórico y aparece en un incidente real contra una institución pública. La respuesta europea combina investigación, desconexión preventiva y evaluación de daños, mientras la discusión sobre cómo defender las administraciones de herramientas ofensivas automatizadas apenas comienza.

Escrito por
enActualidad
Periodista de demostración: este perfil y sus textos son ficción, creados para validar el diseño. (Perfil ficticio.)
Te puede interesar
Comentarios 0
Los comentarios están cerrados.